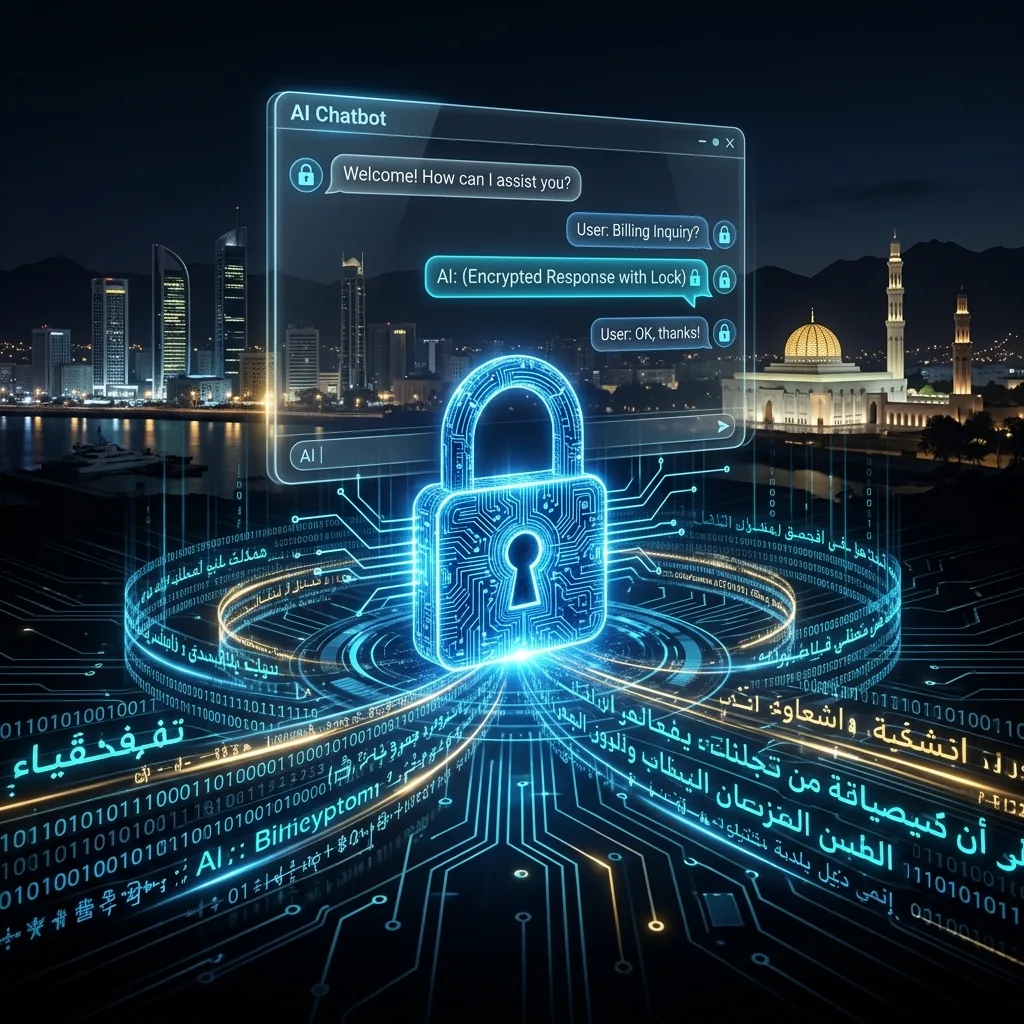
يفتح عميل اتصالات في مسقط نافذة محادثة في الحادية عشرة مساءً للاعتراض على خطأ في الفاتورة. خلال ثوانٍ، يسحب روبوت المحادثة المدعوم بالذكاء الاصطناعي رقم حسابه وسجل المعاملات الأخير وجزءاً من رقم هويته الوطنية للتحقق من الهوية. تستغرق العملية تسعين ثانية—ولكن إذا انتقلت أي من هذه البيانات بدون تشفير، تواجه الشركة غرامات تصل إلى ٥٠٠,٠٠٠ ريال عُماني بموجب قانون حماية البيانات الشخصية. بالنسبة للشركات التي تتسابق لنشر خدمة العملاء بالذكاء الاصطناعي عبر السلطنة، لم يعد التشفير "رفاهية اختيارية" بل هو الحد الأدنى القانوني.
لماذا تُعرّض خدمة العملاء بالذكاء الاصطناعي غير المُشفّرة الشركات العُمانية للخطر؟
خدمة العملاء بالذكاء الاصطناعي غير المُشفّرة تُعرّض الشركات لعقوبات تنظيمية وانتهاكات بيانات وأضرار سمعية لا رجعة فيها بموجب قانون حماية البيانات الشخصية المُطبّق بالكامل في عُمان. كل تفاعل مع روبوت محادثة ذكي يُولّد بيانات—أسماء وأرقام هواتف وتفاصيل فوترة وبيانات موقع جغرافي—تُصنّف كبيانات شخصية بموجب المرسوم السلطاني رقم ٦/٢٠٢٢. عندما تتدفق هذه البيانات بين جهاز العميل وخادم الذكاء الاصطناعي بدون تشفير، تصبح عرضة لهجمات الاعتراض وتنصّت الحزم والوصول غير المصرّح به.
المخاطر في عُمان ملموسة. تُلزم وزارة النقل والاتصالات وتقنية المعلومات (MTCIT) المؤسسات الآن بالإبلاغ عن انتهاكات البيانات خلال ٧٢ ساعة. محادثة واحدة مُعترضة من روبوت محادثة تحتوي على رقم البطاقة المدنية للعميل قد تُفعّل إفصاحاً إلزامياً وتحقيقاً تنظيمياً وغرامات تصل إلى سبعة أرقام بالريال العُماني. في القطاع المصرفي، يُضيف إطار الأمن السيبراني والمرونة (CS&RF) الصادر عن البنك المركزي العُماني طبقة ثانية من الالتزامات، مُلزماً المؤسسات المالية بإثبات التشفير عبر جميع مجالاته الأمنية الستة.
"إذا كان روبوت المحادثة الذكي يتعامل مع بيانات شخصية لعميل واحد فقط بدون تشفير، فأنت تعمل خارج نطاق القانون في عُمان اعتباراً من ٢٠٢٦."
ما معايير التشفير التي يتطلبها قانون حماية البيانات الشخصية العُماني لروبوتات المحادثة الذكية؟
يتطلب قانون حماية البيانات الشخصية العُماني من المؤسسات تطبيق "التدابير التقنية والتنظيمية اللازمة" لحماية البيانات الشخصية، والتي تُفسّرها المعايير الصناعية بأنها TLS 1.3 للبيانات أثناء النقل وAES-256 للبيانات المُخزّنة. القانون ذاته لا يُحدد خوارزمية بالاسم—وهذا مقصود لضمان بقاء التشريع محايداً تقنياً مع تطوّر المعايير. ومع ذلك، فإن اللوائح التنفيذية (القرار الوزاري رقم ٣٤/٢٠٢٤) والإرشادات المنشورة من الوزارة توضح أن معيار العناية يُقاس مقابل أفضل الممارسات الحالية.
إليك التفصيل العملي لشركة مقرها مسقط تنشر روبوت محادثة ذكي:
التشفير أثناء النقل: TLS 1.3
كل رسالة بين متصفح العميل أو تطبيق واتساب وخادم الذكاء الاصطناعي يجب أن تنتقل عبر نفق مُشفّر بـTLS 1.3 (أو أعلى). يُزيل TLS 1.3 مجموعات التشفير الضعيفة الموجودة في الإصدارات السابقة، ويُقلل زمن المصافحة بنسبة ٣٣٪، ويدعم السرية الأمامية التامة بشكل افتراضي. للشركات في عُمان التي تستخدم واجهة واتساب للأعمال API، توفر المنصة تشفيراً من طرف لطرف بين المستخدمين وخوادم واتساب—لكن الفجوة الحرجة تحدث عندما تصل الرسائل إلى خادم معالجة الذكاء الاصطناعي.
التشفير في حالة السكون: AES-256
سجلات المحادثات وملفات العملاء وأي بيانات شخصية مُخزّنة في قواعد بياناتك يجب تشفيرها باستخدام AES-256 أو معيار معادل. هذا يعني تطبيق تشفير على مستوى الأعمدة لحقول البيانات الشخصية (الأسماء وأرقام الهوية وأرقام الهواتف)، وتشفير القرص الكامل على خوادم قواعد البيانات، ونظام إدارة مفاتيح (KMS) مخصص باستخدام وحدات أمان الأجهزة (HSM). يجب تدوير مفاتيح التشفير كل ٩٠ يوماً كحد أدنى.
التشفير من طرف لطرف (E2EE) للقطاعات عالية الحساسية
بالنسبة للبنوك الخاضعة لرقابة البنك المركزي العُماني، ومقدمي الرعاية الصحية الذين يتعاملون مع بيانات المرضى عبر روبوتات الفرز الذكية، والجهات شبه الحكومية في مسقط، يضمن التشفير من طرف لطرف أنه حتى مزوّد الخدمة لا يستطيع قراءة محتوى المحادثات. هذا هو المعيار الذهبي الموصى به ضمن إطار الخدمات المصرفية الرقمية الصادر عن البنك المركزي والمُطبّق منذ يونيو ٢٠٢٥.
كيف يمكن للشركات العُمانية تطبيق التشفير في ٥ خطوات عملية؟
لتطبيق تشفير متوافق مع قانون حماية البيانات الشخصية لروبوتات المحادثة الذكية، تحتاج الشركات العُمانية لاتباع عملية منظمة من خمس خطوات تشمل الشهادات وإدارة المفاتيح وعقود المزوّدين والمراقبة وتدريب الموظفين.
الخطوة ١: تدقيق تدفق بيانات روبوت المحادثة الذكي الحالي. ارسم خريطة لكل نقطة يتم فيها إنشاء بيانات العملاء ونقلها ومعالجتها وتخزينها. حدد أي البيانات تُصنّف كبيانات شخصية بموجب القانون. اكتشفت سلسلة تجزئة في صلالة، على سبيل المثال، أن روبوت المحادثة كان يُسجّل عناوين IP وبصمات الأجهزة بدون تشفير—بيانات لم تكن مُصنّفة كشخصية.
الخطوة ٢: نشر شهادات TLS 1.3 على جميع نقاط النهاية. اشترِ شهادات SSL/TLS شاملة من سلطة شهادات موثوقة وقم بتكوين خوادم الويب وبوابات API واتصالات WebSocket لفرض TLS 1.3. عطّل أي رجوع إلى TLS 1.2 أو أقل. التكلفة: تقريباً ١٥٠-٣٠٠ دولار أمريكي سنوياً لشهادات المؤسسات.
الخطوة ٣: تطبيق تشفير AES-256 على مستوى قاعدة البيانات. استخدم خدمات التشفير الأصلية لمزوّد السحابة (AWS KMS أو Azure Key Vault أو خدمات تشفير سحابة عُمانتل أوتك السيادية) لتشفير سجلات المحادثات المُخزّنة. للشركات التي تستضيف محلياً في صحار أو مسقط، انشر أدوات مفتوحة المصدر مثل HashiCorp Vault لإدارة المفاتيح.
الخطوة ٤: توقيع اتفاقيات معالجة البيانات (DPA) مع جميع المزوّدين. إذا كنت تستخدم مزوّد ذكاء اصطناعي خارجي (OpenAI أو Google Cloud AI أو مزوّداً إقليمياً)، يجب أن تُحدد اتفاقية DPA أين تُعالج البيانات وما معايير التشفير المُطبّقة وكيف تتدفق إشعارات الاختراق. بموجب القانون، يتحمل مسؤول البيانات—شركتك—المسؤولية النهائية.
الخطوة ٥: جدولة تدقيقات تشفير ربع سنوية. أجرِ اختبارات اختراق مُركّزة على واجهة API لروبوت المحادثة الذكي، وتحقق من تواريخ انتهاء الشهادات، واختبر إجراءات تدوير المفاتيح، ووثّق كل شيء. يوصي إطار CS&RF الصادر عن البنك المركزي بالمراقبة المستمرة للمؤسسات المالية، مع تدقيقات رسمية خارجية مرتين سنوياً على الأقل.
كيف تؤثر سيادة البيانات على تشفير روبوتات المحادثة الذكية في دول الخليج؟
سيادة البيانات في دول الخليج تُحدد مباشرة أين يمكن أن تُقيم بيانات روبوت المحادثة الذكي المُشفّرة فعلياً، حيث تفرض عُمان والسعودية والإمارات متطلبات توطين تؤثر على بنية التشفير. بموجب قانون حماية البيانات الشخصية العُماني، يتطلب نقل البيانات الشخصية الحساسة خارج السلطنة موافقة مسبقة من مركز الدفاع السيبراني. هذا يعني أن روبوت محادثة ذكي يُعالج استفسارات العملاء لبنك في مسقط لا يمكنه ببساطة توجيه البيانات عبر منطقة سحابية أمريكية—حتى لو كانت تلك البيانات مُشفّرة.
الحل العملي هو استضافة معالجة الذكاء الاصطناعي داخل حدود عُمان. توفر سحابة عُمانتل أوتك السيادية بنية تحتية مُستضافة محلياً مع خدمات تشفير مدمجة تُلبي متطلبات كل من قانون حماية البيانات وإطار البنك المركزي. للشركات العاملة عبر عدة دول خليجية، تتيح المبادرات الوطنية للذكاء الاصطناعي مثل معين العُماني والمعادلات السعودية معالجة استفسارات العملاء بالعربية محلياً، مما يُلغي مخاطر النقل العابر للحدود بالكامل مع الحفاظ على التوافق مع أهداف رؤية ٢٠٤٠ للاقتصاد الرقمي.
ماذا يحدث إذا تعرّض روبوت محادثة ذكي مُشفّر لاختراق؟
حتى مع التشفير، يمكن اختراق روبوت محادثة ذكي عبر هجمات حقن الأوامر أو مفاتيح API المُخترقة أو التهديدات الداخلية—مما يجعل التخطيط للاستجابة للحوادث متطلباً قانونياً وليس مجرد ممارسة مُستحسنة. التشفير يحمي سرية البيانات، لكنه لا يمنع جميع نواقل الهجوم. في ٢٠٢٥، تعرّضت شركة خدمات مالية خليجية لاختراق عندما استغل المهاجمون ثغرة حقن أوامر لاستخراج بيانات العملاء عبر تيار استجابة نموذج الذكاء الاصطناعي، متجاوزين تشفير قاعدة البيانات بالكامل.
بموجب قانون حماية البيانات، يجب إخطار الوزارة خلال ٧٢ ساعة من اكتشاف الاختراق. يجب أن تتضمن خطة الاستجابة للحوادث: عزل فوري لخدمة الذكاء الاصطناعي المُخترقة، وتحليل جنائي للسجلات المُشفّرة (هنا تؤتي بنية KMS ثمارها—يمكنك فك تشفير سجلات محددة للتحقيق دون كشف قاعدة البيانات بأكملها)، وإخطار العملاء ضمن الإطار الزمني التنظيمي، وتقرير معالجة السبب الجذري يُقدّم للجهة المختصة. بالنسبة للمؤسسات الخاضعة لرقابة البنك المركزي، الإطار الزمني أضيق، ويتوقع البنك المركزي لوحات معلومات فورية تراقب حركة مرور API غير الطبيعية على نقاط نهاية الذكاء الاصطناعي.