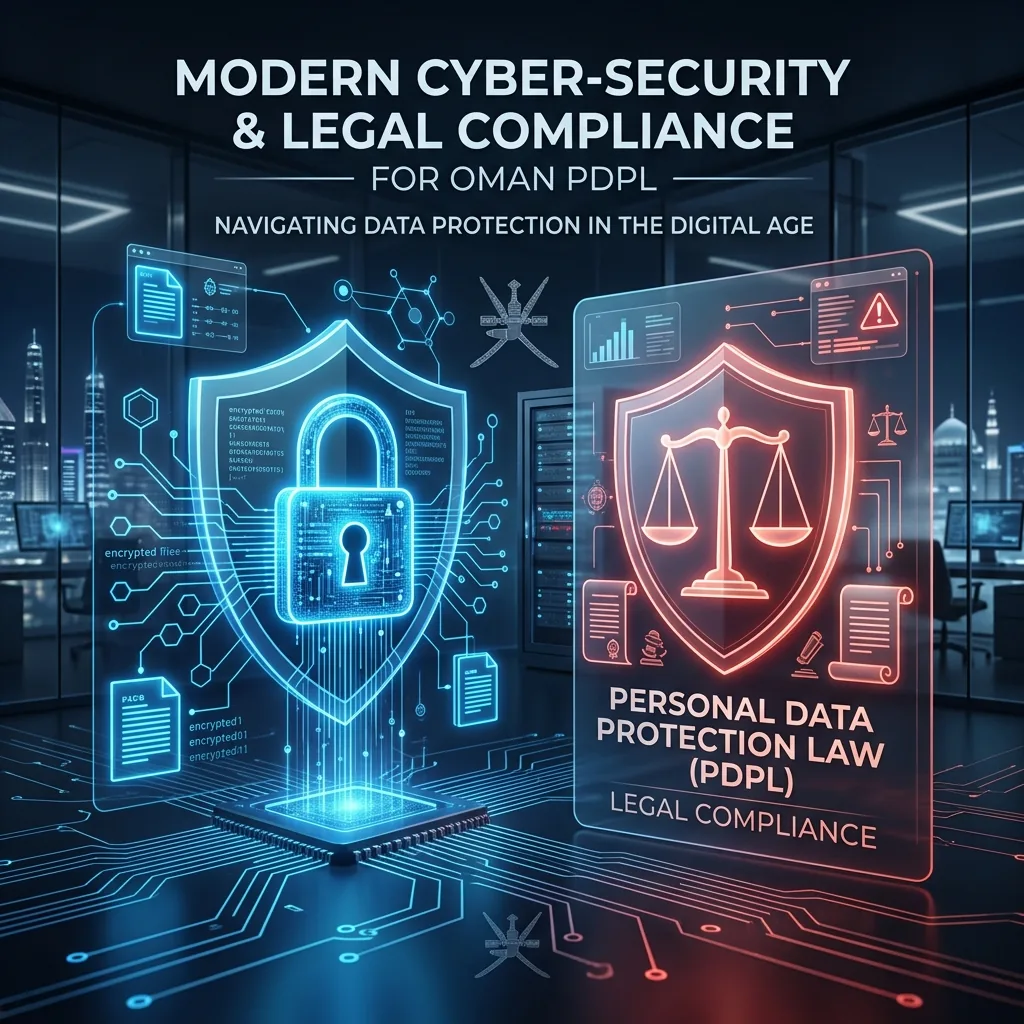
بالنسبة للشركات الحديثة العاملة في المشهد الرقمي، فإن التعامل مع معلومات العملاء بإهمال لم يعد مجرد خطر على السمعة - بل هو تهديد مباشر لبقاء الشركة. مع تشديد الأطر التنظيمية في جميع أنحاء دول مجلس التعاون الخليجي، تواجه المنظمات تدقيقاً غير مسبوق فيما يتعلق بكيفية جمعها وتخزينها ومعالجتها للمعلومات الحساسة. يمكن أن يؤدي تجاهل هذه التفويضات إلى عواقب مالية مدمرة، وشلل تشغيلي، ومسؤوليات قانونية صارمة للمديرين التنفيذيين للشركات.
عندما نفذت السلطنة قانون حماية البيانات الشخصية عبر المرسوم السلطاني رقم 6/2022، أشار ذلك إلى تحول جذري في الاقتصاد الرقمي الإقليمي. تم تصميم هذا التشريع ليتوافق مع أهداف رؤية عمان 2040 المتمثلة في بناء مجتمع رقمي آمن وموثوق، ويفرض التزامات صارمة على كل من وحدات التحكم في البيانات ومعالجاتها. سواء كنت تدير متجراً صغيراً للتجارة الإلكترونية في مسقط أو تدير الخدمات اللوجستية في صلالة، فإن فهم العقوبات الدقيقة لعدم الامتثال أمر بالغ الأهمية لإدارة المخاطر.
ما هي العقوبات المالية لانتهاك قانون حماية البيانات في عمان؟
تتضمن العقوبات المالية لانتهاك قانون حماية البيانات الشخصية في عمان غرامات نقدية كبيرة مصممة لردع الإهمال. يمكن أن تؤدي الانتهاكات الجسيمة إلى عقوبات تصل إلى 500,000 ريال عماني، اعتماداً على طبيعة الاختراق وحساسية البيانات المكشوفة.
السلطة التنظيمية، وهي وزارة النقل والاتصالات وتقنية المعلومات، مخولة بفرض غرامات تعكس شدة المخالفة. على سبيل المثال، يؤدي الفشل في الحصول على موافقة صريحة قبل معالجة البيانات الشخصية الحساسة (مثل السجلات الصحية أو المعلومات الجينية) إلى أقسى العقوبات المالية. في المقابل، قد تتكبد الإخفاقات الإدارية، مثل إهمال الاحتفاظ بسجلات معالجة مناسبة، غرامات أقل ولكنها لا تزال كبيرة. يضمن الهيكل أن الشركات من جميع الأحجام تتعامل مع خصوصية البيانات بأقصى درجات الجدية، حيث يمكن أن تؤدي غرامة قدرها 500,000 ريال عماني بسهولة إلى إفلاس الشركات الصغيرة والمتوسطة العاملة في المنطقة.
هل يمكن أن يواجه المسؤولون التنفيذيون عقوبة السجن بسبب اختراق البيانات في عمان؟
نعم، يمكن أن يواجه المسؤولون التنفيذيون عقوبة السجن بسبب اختراق البيانات في عمان. ينص القانون على أن الانتهاكات المتعمدة، أو الإهمال الجسيم، أو الاتجار غير المشروع بالبيانات الشخصية يمكن أن يؤدي إلى أحكام بالسجن تتراوح من عدة أشهر إلى سنوات.
على عكس بعض الأطر الدولية التي تستهدف فقط الكيان المؤسسي، فإن الهيكل القانوني العماني يحمل الأفراد المسؤولية. إذا تبين أن الرئيس التنفيذي أو الرئيس التقني أو مسؤول حماية البيانات قد تجاوز عن قصد بروتوكولات الأمان أو باع بيانات العملاء من أجل الربح، فلن تحميهم عباءة الشركة من الملاحقة الجنائية. هذا التهديد المزدوج بغرامات الشركات والسجن الشخصي يجعل الرقابة التنفيذية جانباً غير قابل للتفاوض في العمليات اليومية. يجب على أعضاء مجلس الإدارة التأكد بنشاط من تخصيص ميزانيات كافية للبنية التحتية للأمن السيبراني للحماية من الاختراقات المحتملة والإجراءات القانونية اللاحقة.
كيف يؤثر عدم الامتثال على العمليات التجارية في دول الخليج؟
يؤثر عدم الامتثال على العمليات التجارية من خلال التسبب في عمليات تدقيق تنظيمية فورية، والتعليق المحتمل لأنشطة معالجة البيانات، وأضرار بالغة بالسمعة. قد يتم منع الشركات قانونياً من التعامل مع بيانات العملاء حتى يتم معالجة الثغرات الأمنية بالكامل.
إلى جانب الغرامات المالية المباشرة، فإن التكاليف التشغيلية لاختراق البيانات مذهلة. بموجب قانون حماية البيانات الشخصية، إذا تعرضت مؤسسة في صحار للاختراق بسبب عدم كفاية التدابير الأمنية، يحق لوزارة النقل والاتصالات وتقنية المعلومات إيقاف قدراتها على معالجة البيانات. بالنسبة لمنصة التجارة الإلكترونية، يعني هذا فعلياً أنه لا يمكنها معالجة الطلبات أو إدارة الحسابات أو تشغيل أعمالها. علاوة على ذلك، فإن المطلب الإلزامي بإخطار العملاء المتأثرين يخلق أزمة علاقات عامة. من الصعب بناء الثقة ومن السهل فقدانها؛ المستهلكون مترددون بشكل متزايد في التعامل مع العلامات التجارية التي تظهر تجاهلاً لخصوصيتهم. غالباً ما يتطلب استعادة هذه الثقة استثمار الملايين في إعادة العلامة التجارية وتحسين بروتوكولات الأمان، مما يتجاوز بكثير تكلفة الامتثال الأولي.